Zusammenfassung
Die Hardware bildet die erste Verteidigungslinie für Geräte im Bereich „ IoT “; daher sollte Sicherheit von Anfang an in das Design integriert und nicht erst nachträglich hinzugefügt werden. Zu den häufigsten Schwachstellen zählen ungeschützte Debug-Anschlüsse, Seitenkanal-Informationslecks, gefälschte Bauteile sowie mangelhaftes Design von Leiterplatten oder Steckverbindern. Die Auswahl sicherer Bauteile, die Kontrolle der Lieferkette, die Planung authentifizierter Updates und die Einhaltung von Standards wie NISTIR 8259 und IEC/ISA 62443 tragen dazu bei, die Sicherheit der Geräte über ihren gesamten Lebenszyklus hinweg zu gewährleisten.
Da das Internet der Dinge mittlerweile ein fester Bestandteil vernetzter Erlebnisse und industrieller Anwendungen ist, befindet sich das Hardware-Design im Bereich „ IoT “ heute an der heiklen Schnittstelle zwischen Chancen und Risiken. Jeder neue Sensor, jedes neue Gateway und jeder neue intelligente Aktuator, der die Effizienz steigert, schafft gleichzeitig einen neuen Angriffspunkt für Angreifer.
Anstatt erst später eine starke „ IoT “-Hardware-Sicherheitsstrategie nachzurüsten, sollte man bereits bei der Auswahl der Komponenten ansetzen, auf eine von Grund auf sichere Leiterplattenarchitektur achten und der Herkunft der Lieferkette besondere Aufmerksamkeit widmen. Wenn die Hardware zur ersten Verteidigungslinie wird, verringert sich die Angriffsfläche des Geräts, und die Erkennung sowie Eindämmung von Angriffen werden einfacher.
Häufige Hardware-Sicherheitslücken, die „ IoT “-Geräte unsicher machen
Um ein sicheres Design für ein „ IoT “-Gerät zu entwickeln, sollten zunächst die wahrscheinlichsten Schwachstellen ermittelt werden. Angreifer zielen häufig auf diese Schwachstellen auf Hardware-Ebene ab.
Ungesicherte physische Schnittstellen
Debug-Anschlüsse – wie beispielsweise UART und JTAG – sind für Entwicklungszwecke vorgesehen und nicht für den täglichen Betrieb. Bleiben sie zugänglich, ermöglichen sie den direkten Zugriff auf die Firmware, den Speicher oder die Manipulation des Geräts.
So wurde beispielsweise im Rahmen einer SEC-Konsultation eine ungesicherte JTAG-Schnittstelle auf einem Siemens-SM-2558-Modul aufgedeckt, die physischen Zugriff ermöglichte. Die Hersteller mussten dies beheben, da offenliegende Debug-Schnittstellen es Angreifern ermöglichen können, Schutzmechanismen auf höherer Ebene zu umgehen.
Seitenkanal-Leckage
Hardware kann Informationen über die Stromaufnahme, elektromagnetische Emissionen, Timing- und andere physikalische Seitenkanäle preisgeben. Angreifer können diese Seitenkanäle ausnutzen, um kryptografische Schlüssel zu ermitteln, ohne dabei jemals den Software-Stack zu kompromittieren.
Gefährdete Komponenten und „ IoT “ – Risiken für die Lieferkettensicherheit
Auch auf Komponentenebene gibt es IoT Bedenken hinsichtlich der Hardware-Sicherheit. Bauteile können gefälscht, manipuliert oder mit vorinstallierter Malware versehen sein, noch bevor sie überhaupt auf den Prüfstand gelangen. Lückenhafte Kontrollen bei der Beschaffung, Lagerung und Fertigung bieten Möglichkeiten für kompromittierte Chips, veränderte Firmware oder falsch angegebene Toleranzen, die die Sicherheit bereits lange vor der Inbetriebnahme untergraben.
Branchenzahlen zeigen einen Anstieg bei gefälschten und nicht konformen Bauteilen. Die ERAI verzeichnete im Jahr 2024 1.055 verdächtige Artikel – den höchsten Stand seit 2015. Glücklicherweise sank die Zahl im Jahr 2025 auf 748. Die Zahlen schwanken je nach dem Auftreten neuer Bedrohungen und Schwachstellen, was bedeutet, dass Originalausrüster (OEMs) sowohl bei der Beschaffung von Bauteilen als auch beim gesamten Produktdesign und der Bereitstellung wachsam sein müssen.
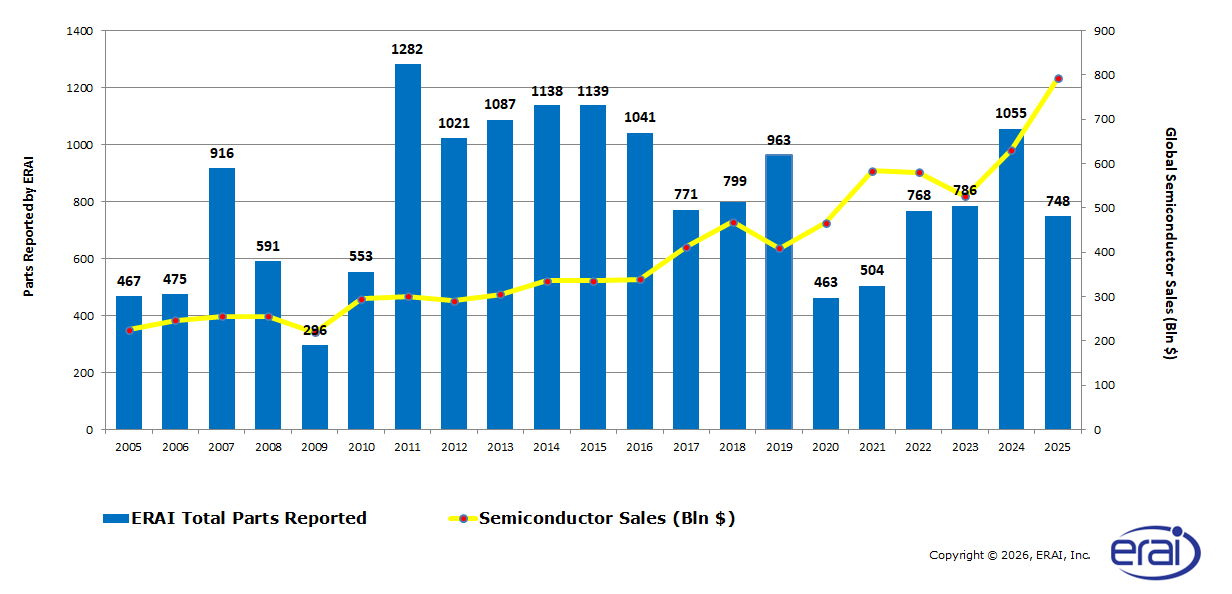
Quelle: ERAI-Jahresbericht 2025
Schwächen auf Leiterplattenebene und bei den Steckverbindern
Ein mangelhaftes Layout der Leiterplatte (PCB), freiliegende Testpads, schwache Steckverbinderbefestigungen und unzureichende Isolierung zwischen den Teilsystemen schaffen Angriffsflächen, die die Sicherheit von „ IoT “-Geräten gefährden. Dies liegt daran, dass falsch verlegte Leiterbahnen oder ungeschirmte Busse einem Angreifer den Zugriff auf kritische Schnittstellen ermöglichen.
Integration von Sicherheitsaspekten über den gesamten Produktlebenszyklus hinweg
Angesichts der Schwachstellen der „ IoT “-Hardware ist es unerlässlich, robuste Sicherheitsmechanismen zu etablieren, indem diese in jede Phase des Produktlebenszyklus integriert werden. Machen Sie den Schutz bereits in der Entwicklungsphase zu einem festen Bestandteil des Geräts. In der Konzept- und Entwurfsphase können OEMs Risiken in Anforderungen umsetzen, darunter:
- Kryptografische Primitive, denen man vertrauen kann
- Zu isolierende Daten
- Zur Umsetzung dieser Entscheidungen erforderliche Komponenten
Eine frühzeitige Bedrohungsmodellierung und klar IoT definierte Anforderungen an die Hardware-Sicherheit vermeiden kostspielige Nachbesserungen im späteren Verlauf. So zahlen sich beispielsweise Designentscheidungen wie die Wahl eines Mikrocontrollers mit Secure Boot oder einer integrierten Root of Trust über die gesamte Lebensdauer des Geräts hinweg aus.
Die werkseitige Konfiguration und die Kontrollen in der Lieferkette untermauern diese Designentscheidungen. Erfahrene Zulieferer verlangen eine rückverfolgbare Herkunft der Bauteile und konzipieren einen Konfigurationsablauf, bei dem eindeutige Schlüssel und Geräte-IDs unter kontrollierten Bedingungen eingefügt werden – idealerweise in einem gesicherten Produktionsschritt und nicht erst im Feld. Durch die frühzeitige Wahl der richtigen Architektur und Konfigurationsstrategie können Hersteller spätere Probleme vermeiden.
Planen Sie schließlich die Wartung der Geräte ein, wenn diese im Einsatz sind. Sichere, authentifizierte Over-the-Air-Updates (OTA), signierte Firmware-Images mit Rollback-Schutz und Prozesse zur Schlüsselverwaltung über den gesamten Lebenszyklus hinweg. Jede dieser Methoden behebt Sicherheitslücken, ohne neue Angriffsflächen zu schaffen, sodass die Sicherheit vom ersten Tag an gewährleistet bleibt. Darüber hinaus verlangen neue und aufkommende Cybersicherheitsvorschriften wie der EU-Cyber-Resilience-Act und andere Cybersicherheitsgesetze zunehmend von OEMs, die Sicherheit ihrer Geräte im Einsatz aufrechtzuerhalten, sodass diese Strategien nicht mehr nur ein „nice-to-have“ sind.
Holen Sie sich unser White Paper
Erfahren Sie mehr über das Gesetz zur Cyber-Resilienz und wie Sie die entsprechenden Vorschriften einhalten können
PDF herunterladen
Umgang mit den Sicherheitsstandards und -vorschriften der „ IoT “
IoT Sicherheitsstandards machen aus guten Absichten eine wiederholbare Praxis. Ihre Einhaltung trägt dazu bei, Geräte zu verkaufen, rechtliche Risiken zu verringern und die Sicherheit eingebetteter Geräte besser messbar zu machen. Käufer, Integratoren und Aufsichtsbehörden erwarten zunehmend grundlegende Kontrollmaßnahmen, sodass die Umsetzung der Compliance in Form einer Checkliste sowohl aus geschäftlicher als auch aus sicherheitstechnischer Sicht sinnvoll ist.
NISTIR 8259 ist ein guter Ausgangspunkt, da darin die grundlegenden Maßnahmen beschrieben werden, die Gerätehersteller ergreifen sollten. Außerdem werden darin zentrale Mindestanforderungen an die Cybersicherheitsfunktionen von Geräten definiert, die zu berücksichtigen sind, wie beispielsweise Kontrollen für Firmware-Updates und eine minimale Anzahl offener Schnittstellen.
Andere Normen ergänzen die NIST-Standards, indem sie sich auf bestimmte Branchen oder Produktklassen konzentrieren. So betrachtet beispielsweise die Norm IEC/ISA 62443die Sicherheit industrieller Automatisierungs- und Steuerungssysteme als ein Lebenszyklus- und Prozessproblem. Normen wie diese schaffen einen Mehrwert, da sie Entscheidungen beeinflussen. Nutzen Sie diese, um Mindestanforderungen in Spezifikationen, Verträgen und Testplänen festzulegen. Eine frühzeitige Abstimmung in Verbindung mit einem „Secure-by-Design“-Ansatz vereinfacht die Verifizierung, Zertifizierung und Wartung.
Sicherheit der Kernkomponenten der „ IoT “-Hardware
Die Leiterplatte, die Prozessormodule, die Funkmodule und die Anschlüsse verbinden alles miteinander. Befolgen Sie die folgenden Richtlinien, um zu verstehen, wie Sie Komponenten entwerfen oder auswählen können, die Risiken minimieren.
1. Arbeit mit der „Physical Foundation“
Die Leiterplatte ist die zentrale Komponente, die Strom, Signale und Masse zwischen allen Bauteilen leitet. Wenn Ingenieure sie sorgfältig auslegen, werden Störsignale reduziert und es wird für einen Angreifer schwieriger, an die Signale heranzukommen. Ein gut durchdachtes Layout erhöht zudem die langfristige Zuverlässigkeit, was wiederum die Sicherheit fördert, indem es Ausfälle im Einsatz verhindert.
Über die Auswahl der Bauteile hinaus sollten Sie auch das Gesamtlayout im Hinblick auf die Sicherheit berücksichtigen. Ein durchdachtes Leiterplattenlayout gewährleistetdie Signalintegrität und minimiert elektromagnetische Störungen, wodurch das Risiko von Seitenkanalangriffen verringert wird. Platzieren Sie hochwertige Leitungsnetze unter durchgehenden Masseflächen, fügen Sie Schutzleitungen hinzu und verwenden Sie bei Bedarf kontrollierte Impedanz, damit empfindliche Signale nicht ohne Weiteres zugänglich sind.
Um die Sicherheit nahtlos in die Leiterplatte zu integrieren, sollten Sie das Layout als Sicherheitsmaßnahme betrachten. Schirmen Sie sensible Bereiche ab, gestalten Sie Testpunkte abschließbar oder zerstörbar und dokumentieren Sie die Messpunkte in den Testplänen, um einen unbeabsichtigten Zugriff nach der Bestückung zu verhindern.
2. Sichere System-on-Modules (SOMs)
SOMs stellen die CPU, den Arbeitsspeicher und häufig auch Peripherie-Controller bereit. Sie sind praktisch das „Gehirn“ des Geräts und werden zur Vereinfachung des Designs als Modul bereitgestellt. Der Einsatz eines vorab qualifizierten SOMs kann die Entwicklungszeit und das Integrationsrisiko erheblich reduzieren, da der Modulhersteller komplexe Subsysteme validiert.
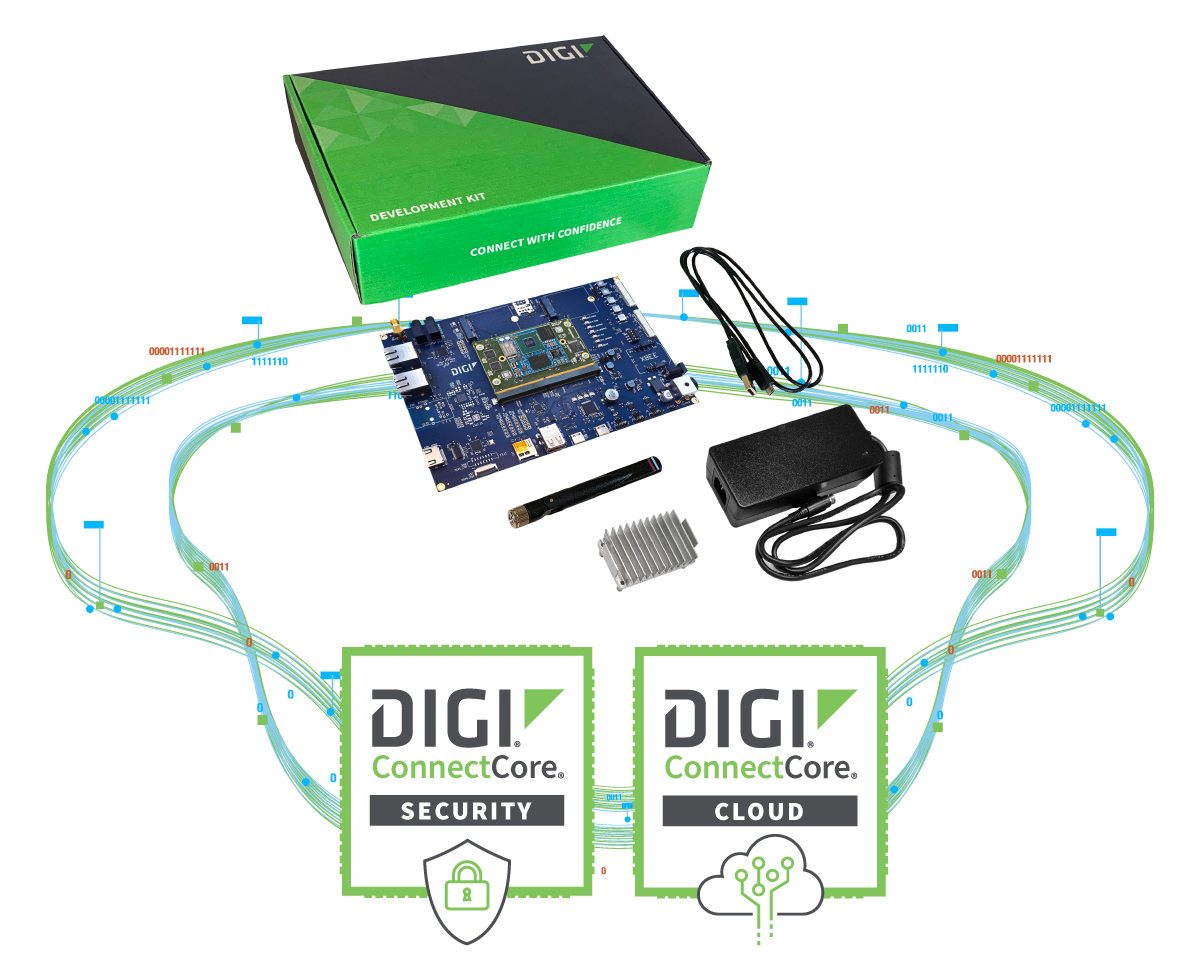
Wählen Sie SOMs mit Secure Boot, einer hardwaregestützten Vertrauensbasis, verschlüsseltem Speicher und vom Hersteller unterstützten Lebenszyklus-Tools. Die Entwicklungsplattform „Digi ConnectCore “ bietet beispielsweise Secure Boot, einen hardwaregestützten Schlüsselspeicher sowie Lebenszyklus-Services für „Measured Boot“, signierte Firmware und Schlüsselisolierung.
Die Digi TrustFence-Sicherheitslösung baut auf diesen Grundelementen auf, um eine einheitliche Gerätesicherheitsarchitektur für ConnectCore und andere Digi-Produktfamilien zu gewährleisten, wodurch es einfacher wird, ein einheitliches Sicherheitskonzept über alle Geräte hinweg aufrechtzuerhalten.
Erweiterte Lebenszyklusoptionen wie „Digi ConnectCore Security“ und „ConnectCore Cloud Services“ bieten verwaltete Bereitstellung, Zertifikatsverwaltung und Fernüberwachung und unterstützen so eine zentralisierte Schlüsselverwaltung sowie skalierbare Updates.
3. Sicherheit auf der Verbindungsebene gewährleisten
Funkmodule entkoppeln die Hochfrequenztechnik (HF) und die Komplexität des Stacks von einer Anwendung und erleichtern die Zertifizierung gemäß den gesetzlichen Vorschriften. Sie eignen sich hervorragend, um Konnektivität hinzuzufügen, ohne dass HF-Frontends neu entwickelt oder komplexe Stacks von Grund auf neu aufgebaut werden müssen.
Achten Sie bei der Auswahl von Modulen auf eine hardwaregestützte Identitätsprüfung, zuverlässige Firmware-Update-Pfade und die Verpflichtung des Herstellers zur Bereitstellung von Sicherheitspatches. Wählen Sie Module, die die werkseitige Sicherheitskonfiguration mit eindeutigen Anmeldedaten unterstützen und die Host-Schnittstellen in einer Sandbox isolieren können, damit eine kompromittierte Anwendung den Funkmodul nicht missbrauchen kann.
Eine modulare Funkmodul-Familie wie das „Digi XBee “-Ökosystem kann die Integration beschleunigen und gleichzeitig ein einheitliches Sicherheitsverhalten über alle Host-Prozessoren und Funkmodule hinweg gewährleisten. Diese Funktion vereinfacht die Integration und die laufende Patch-Verwaltung.
4. Schließen Sie die Sicherheitslücken bei E/A-Ports und Schnittstellen
Anschlüsse und E/A-Ports sind das Tor des Geräts zur Außenwelt. Sie sind für Testzwecke von unschätzbarem Wert, stellen jedoch eine Gefahr dar, wenn sie im Produktivbetrieb ungeschützt bleiben; daher muss ihre Gestaltung sorgfältig durchdacht sein.
Deaktivieren oder entfernen Sie Debug- und Programmieranschlüsse auf Serienplatinen oder verlegen Sie sie hinter abnehmbaren Abdeckungen. Wenn physische Anschlüsse unverzichtbar sind, implementieren Sie logische Schaltvorrichtungen, zugangssteuerungen ohne Jumper oder einmalig programmierbare Sicherungen.
Verlangen Sie bei benutzerseitigen Schnittstellen eine Host-Authentifizierung und beschränken Sie die zugelassenen Protokolle auf das für den Betrieb erforderliche Minimum. Ziehen Sie bei Geräten, die geschäftskritische Daten schützen, Manipulationsschutz, Manipulationsreaktionslogik oder durch Sicherungen geschützte Betriebsmodi in Betracht.
Sicherheit im Hardware-Design von „ IoT “
Machen Sie Sicherheit von Anfang an zu einem festen Bestandteil des Produkts. Kleine, frühzeitig getroffene Entscheidungen ersparen später Probleme. Achten Sie daher darauf, dass diese grundlegenden Anforderungen und Prozesse während des gesamten Entwurfs-, Produktions- und Ausmusterungsprozesses beachtet werden. Durch solche Maßnahmen stellen Sie sicher, dass die Sicherheit Ihres Hardware-Designs unter IoT über den gesamten Produktlebenszyklus hinweg gewährleistet bleibt.
Verwenden Sie die folgende Checkliste während der Entwurfsprüfung und behalten Sie sie auch während der Test- und Produktionsphase bei:
- Legen Sie vom ersten Tag an Wert auf Sicherheit.
- Wählen Sie Komponenten und Module mit integrierten Sicherheitsfunktionen, anstatt Schutzmaßnahmen erst nachträglich hinzuzufügen.
- Entwerfen Sie die Platine und das Gehäuse so, dass der physische Zugriff und Signalaustritt auf ein Minimum reduziert werden.
- Externe Anschlüsse und Debug-Schnittstellen an ausgelieferten Geräten einschränken und sperren.
- Planen Sie vor der Inbetriebnahme eine sichere Bereitstellung und authentifizierte Updates.
- Integrieren Sie die Einsatzbereitschaft in den Release-Plan.
Als nächsten Schritt sollten Sie diese Checkliste in einen konkreten Entwurfs- und Produktionsplan umsetzen, indem Sie Digi Particle Design Services beauftragen, um die Entwicklung, Zertifizierung und Markteinführung sicherer „ IoT “-Hardware zu beschleunigen und das laufende Lebenszyklusmanagement Ihrer eingesetzten Lösungen zu verbessern.
Häufig gestellte Fragen: Sicherheit beim Hardware-Design von „ IoT “
Was versteht man unter sicherem Hardware-Design für „ IoT “?
Beim „Secure- IoT “-Hardware-Design wird die Sicherheit von Anfang an in die physischen Komponenten und die Architektur eines Geräts integriert, anstatt sie erst nachträglich hinzuzufügen. Dazu gehören die Auswahl von Prozessoren mit Secure Boot und einer Hardware-Vertrauensbasis, der Schutz von Debug-Schnittstellen, die Gestaltung der Leiterplatte zur Abwehr von Abtastversuchen sowie die Kontrolle der Lieferkette.
Was sind die häufigsten Sicherheitslücken bei der „ IoT “-Hardware?
Zu den häufigsten Hardware-Sicherheitslücken bei „ IoT “-Geräten zählen ungesicherte Debug-Ports (UART und JTAG), Seitenkanal-Lecks, gefälschte oder manipulierte Bauteile sowie Schwachstellen im Design von Leiterplatten oder Steckverbindern. Jede dieser Schwachstellen ermöglicht es einem Angreifer, auf die Firmware zuzugreifen, kryptografische Schlüssel zu extrahieren oder Zugriff auf kritische Schnittstellen zu erlangen, ohne den Software-Stack zu kompromittieren.
Warum stellen UART- und JTAG-Anschlüsse ein Sicherheitsrisiko dar?
UART und JTAG sind Entwicklungsschnittstellen. Bleiben sie auf Seriengeräten zugänglich, können sie eine direkte Extraktion der Firmware, den Zugriff auf den Speicher oder die Manipulation des Geräts ermöglichen. Angreifer können sie nutzen, um Schutzmechanismen auf höherer Ebene zu umgehen; daher sollten sie auf Serienplatinen deaktiviert, die Pads entfernt oder der Zugriff gesperrt werden.
Wie sichert man Debug-Ports auf Produktions IoT -Geräten?
Deaktivieren oder entfernen Sie Debug- und Programmieranschlüsse auf Serienplatinen oder verlegen Sie sie hinter abnehmbaren Abdeckungen. Wenn physische Anschlüsse erforderlich sind, verwenden Sie logische Schaltungen, zugangssteuerungen ohne Jumper oder Einmal-Programmiersicherungen. Dokumentieren Sie alle Messpunkte in den Testplänen, damit nach der Montage kein unbeabsichtigter Zugriff mehr möglich ist.
Was ist eine Hardware-Vertrauensbasis in „ IoT “?
Eine Hardware-Vertrauensbasis ist eine sichere, unveränderliche Grundlage im Silizium eines Geräts, auf der alle anderen Sicherheitsfunktionen basieren, wie beispielsweise die Überprüfung der Firmware beim Systemstart und die Speicherung von Schlüsseln. Die Wahl eines Mikrocontrollers oder eines System-on-Module mit einer solchen Vertrauensbasis sorgt für Vertrauen in das Gerät über dessen gesamte Lebensdauer hinweg.
Was ist „Secure Boot“ und warum ist es für Geräte mit „ IoT “ von Bedeutung?
Secure Boot überprüft, ob die Firmware authentisch und unverändert ist, bevor ein Gerät sie ausführt. Dadurch wird verhindert, dass veränderte oder schädliche Firmware beim Systemstart ausgeführt wird. Dies ist von großer Bedeutung, da es das Gerät bereits ab dem ersten Befehl schützt, und es handelt sich um eine der wichtigsten Funktionen, die bereits in einer frühen Entwurfsphase berücksichtigt werden sollten.
Wie können Hersteller von „ IoT “ Sicherheitsrisiken in der Lieferkette verringern?
Lieferanten der Verteidigungsindustrie müssen die Rückverfolgbarkeit der Herkunft von Bauteilen gewährleisten und die Beschaffung, Lagerung und Fertigung kontrollieren. Einzigartige Schlüssel und Geräte-IDs sollten in einem gesicherten Produktionsschritt und nicht erst vor Ort eingefügt werden. Dies ist wichtig, da Bauteile gefälscht, manipuliert oder mit Malware vorinstalliert sein können, bevor sie die Fertigungslinie erreichen.
Wie kann das PCB-Layout die Sicherheit von „ IoT “-Geräten verbessern?
Ein sicherheitsbewusstes PCB-Layout erschwert den Zugriff auf kritische Signale und verringert Leckage. Platzieren Sie hochwertige Netze unter durchgehenden Masseflächen, fügen Sie Schutzleitungen hinzu, schirmen Sie empfindliche Bereiche ab und gestalten Sie Testpunkte abschließbar oder zerstörbar. Ein gutes Layout reduziert zudem elektromagnetische Störungen, was zur Abwehr von Seitenkanalangriffen beiträgt.
Was sind Seitenkanalangriffe auf „ IoT “-Hardware?
Bei Seitenkanalangriffen werden Geheimnisse durch die Beobachtung physikalischer Nebenerscheinungen des Gerätebetriebs – wie beispielsweise Stromverbrauch, elektromagnetische Emissionen oder Zeitabläufe – gewonnen, anstatt die Software des Geräts anzugreifen. Angreifer können diese Angriffe nutzen, um kryptografische Schlüssel zu extrahieren, ohne den Software-Stack zu kompromittieren. Ein sorgfältiges Leiterplatten-Design und Schutzmaßnahmen auf Hardware-Ebene tragen dazu bei, das Risiko zu verringern.
Wie sollten „ IoT “-Geräte sichere Firmware-Updates erhalten?
IoT Geräte sollten authentifizierte Over-the-Air-Updates (OTA) mit signierten Firmware-Images und Rollback-Schutz nutzen, die durch Prozesse zur Schlüsselverwaltung während des gesamten Lebenszyklus abgesichert sind. Auf diese Weise können Hersteller Sicherheitslücken im Feld beheben, ohne neue Angriffsflächen zu schaffen, sodass die Sicherheit auch nach der Bereitstellung gewährleistet bleibt.
Welche Standards gelten für die Sicherheit von „ IoT “-Geräten?
NISTIR 8259 ist ein gängiger Ausgangspunkt. Es beschreibt grundlegende Maßnahmen für Gerätehersteller und legt Mindestanforderungen an die Cybersicherheit fest, wie beispielsweise Kontrollen für Firmware-Updates und eine Minimierung der exponierten Schnittstellen. Die Norm IEC 62443 behandelt die Sicherheit industrieller Automatisierungs- und Steuerungssysteme als Lebenszyklus- und Prozessthema. Nutzen Sie diese Normen, um Anforderungen in Spezifikationen, Verträgen und Prüfplänen festzulegen.
Was sollte eine Checkliste für die Hardware-Sicherheit bei „ IoT “ enthalten?
Eine Checkliste für die Hardware-Sicherheit von „ IoT “ sollte folgende Schritte umfassen:
- Legen Sie vom ersten Tag an Wert auf Sicherheit.
- Wählen Sie Komponenten und Module mit integrierten Sicherheitsfunktionen.
- Die Platine und das Gehäuse sind so zu gestalten, dass der physische Zugriff und das Austreten von Signalen eingeschränkt werden.
- Sperren Sie die externen Anschlüsse und Debug-Schnittstellen an ausgelieferten Geräten.
- Planen Sie vor der Inbetriebnahme eine sichere Bereitstellung und authentifizierte Updates.
- Die Betriebsbereitschaft in den Release-Plan aufnehmen.
Auf welche Sicherheitsmerkmale sollten Sie bei einem System-on-Module (SOM) achten?
Achten Sie auf Secure Boot, eine hardwaregestützte Vertrauensbasis, verschlüsselten Speicher und vom Hersteller unterstützte Tools für den gesamten Lebenszyklus. Zum Beispiel Digi ConnectCore bietet „Secure Boot“, einen hardwaregestützten Schlüsselspeicher sowie Lebenszyklus-Services, und Digi TrustFence sorgt für eine einheitliche Sicherheitsarchitektur über alle Digi-Produktfamilien hinweg.
Warum gewinnen die Sicherheitsvorschriften der „ IoT “ für Hersteller zunehmend an Bedeutung?
Käufer, Integratoren und Aufsichtsbehörden erwarten zunehmend grundlegende Sicherheitsmaßnahmen, und neue Gesetze wie der EU-Cyber-Resilience-Act verpflichten OEMs dazu, die Sicherheit ihrer Geräte im Einsatz zu gewährleisten. Robuste Hardware und bewährte Verfahren für Software-Updates verringern daher rechtliche Risiken, fördern den Absatz und sind nicht mehr nur optional.
Über den Autor
 Lou Farrell ist leitender Redakteur des „Revolutionized Magazine“ und hat sich auf die Erstellung fesselnder Artikel in den Bereichen Technologie, künstliche Intelligenz und Innovation spezialisiert. Mit über vier Jahren Erfahrung schafft es Lou, komplexe Themen in spannende, informative und umsetzbare Erkenntnisse aufzuschlüsseln, um seine Leser zu befähigen. Das Schreiben ist seine größte Leidenschaft im Leben.