Zusammenfassung
Industrielle Geräte mit öffentlichen statischen IP-Adressen werden kontinuierlich gescannt und von Angreifern ins Visier genommen. Daten aus den Jahren 2025–2026 zeigen, dass sowohl ICS-Sicherheitslücken als auch OT-Ransomware-Angriffe stark zunehmen. Die Lösung besteht nicht darin, auf den Fernzugriff zu verzichten, sondern darin, die Geräte in ein privates Netzwerk zu verlagern, sodass keine eingehenden Verbindungen zum Internet bestehen, die Angreifer ausnutzen könnten. Digi Axess VPN ermöglicht dies, indem die Geräte ausschließlich ausgehende, verschlüsselte „ Mobilfunk “-Tunnel initiieren. So erhalten Betreiber weiterhin vollständige Fernüberwachung, direkten Zugriff auf die Geräte sowie eine zentralisierte SIM- und Anlagenverwaltung, ohne jemals einen eingehenden Port öffnen zu müssen oder eine öffentliche IP-Adresse zu benötigen. Diese Architektur entspricht zudem den Anforderungen der Normen IEC 62443 und NIST SP 800-82 Rev. 3 und unterstützt die Verpflichtungen gemäß dem EU-Cyber-Resilience-Gesetz, was sie zu einer relevanten Kontrollmaßnahme für Unternehmen macht, die ihre Compliance-Maßnahmen verschärfen.
Wenn Ihre Industriegeräte über eine öffentliche statische IP-Adresse verfügen, stehen sie auf der Angriffsliste. Hier erfahren Sie, was das bedeutet und wie Sie das Problem beheben können.
Die meisten Teams in der Industrie verbringen viel Zeit damit, sich mit der Gerätekonfiguration, der Verfügbarkeit und der Zuverlässigkeit im Einsatz zu befassen. Doch wie lassen sich diese Geräte mit dem übergeordneten Netzwerk – sei es öffentlich oder privat – verbinden und wie lassen sich die Geräte- und Informationssicherheit gewährleisten? Diese eine architektonische Entscheidung bestimmt die gesamte Sicherheitslage einer Remote-Bereitstellung. Kernpunkt: Unternehmen müssen heute die Sicherheit in jeder Phase des Prozesses berücksichtigen.
Die Zahlen sprechen für sich. Die Zahl der bekannt gewordenen ICS-Sicherheitslücken hat sich im Jahr 2025 fast verdoppelt und lag bei 2.451, gegenüber 1.690 im Vorjahr. Die Zahl der Ransomware-Gruppen, die es auf Industrieunternehmen abgesehen hatten, stieg im Jahresvergleich um 49 % und betraf weltweit mehr als 3.300 Unternehmen.1 Laut dem „Intelligence-Driven Active Defense Report 2026“ von Palo Alto Networks verzeichnete Cortex Xpanse allein im Jahr 2024 über 110 Millionen Beobachtungen von OT-Geräten mit eingehenden Verbindungen zum Internet – ein Anstieg von 138 % gegenüber 2023.2
Die Antwort ist eindeutig. Industrielle Geräte gehören in ein privates Netzwerk hinter einer Firewall, ohne dass eingehender Datenverkehr ins Internet gelangt. Hier erfahren Sie, was dieser Schutz konkret leistet und wie Digi Axess VPN ihn in großem Maßstab umsetzbar macht.
Anmerkung zum Geltungsbereich: Diese Leitlinien gelten speziell für Geräte, die öffentliche statische IP-Adressen verwenden oder eingehende Verbindungen von Dritten benötigen. Geräte, die sich bereits in einem reinen „Outbound-only“- Mobilfunk -Modus befinden und keine eingehenden Verbindungen zulassen, sind besser aufgestellt; dennoch bietet ein VPN einen erheblichen Mehrwert für die Fernsteuerung, die Dokumentation der Compliance und die Segmentierung mehrerer Standorte.
Das Problem mit öffentlichen statischen IP-Adressen bei industriellen Geräten
Eine öffentliche statische IP-Adresse auf einer industriellen Steuerung oder einem Gateway ist eine offene Einladung an Hacker. Das ist keine Redewendung. Systeme mit Internetanbindung werden kontinuierlich von automatisierten Tools gescannt, die nach offenen Ports, bekannten Schwachstellen und Standard-Anmeldedaten suchen. Die physische Abgeschiedenheit eines Standorts bietet keinerlei Schutz. Sobald ein Gerät eingehende Verbindungen von einer routbaren öffentlichen Adresse akzeptiert, ist es für jeden mit einer Internetverbindung erreichbar, unabhängig davon, wo es sich geografisch befindet.
Den meisten Industrieunternehmen ist bereits bewusst, dass mit dem Internet verbundene OT-Geräte ein Sicherheitsrisiko darstellen. Das Problem lag nie im fehlenden Bewusstsein, sondern in der Umsetzung. Der Aufbau einer sichereren Architektur bedeutete in der Vergangenheit den Einsatz von VPNs, VLANs, statischen Routen und eines Teams mit dem nötigen Fachwissen, um all dies zu verwalten. Für Unternehmen ohne eigenes Sicherheitspersonal haben diese Kosten und die Komplexität dazu geführt, dass das öffentliche Internet weiterhin der Weg des geringsten Widerstands war – selbst wenn allen Anwesenden klar war, dass dies nicht der richtige Weg sein sollte.
Im April 2026 veröffentlichten US-Behörden eine gemeinsame Warnung, in der sie bestätigten, dass mit dem Iran in Verbindung stehende Angreifer aktiv programmierbare Logiksteuerungen (PLCs) in Wasser- und Abwassersystemen ausnutzten, die mit dem Internet verbunden waren. Die Einschätzung von Darktrace ist unmissverständlich: Mit dem Internet verbundene Komponenten von Steuerungssystemen sind „eine der offensichtlichsten und am leichtesten vermeidbaren Quellen für OT-Risiken“. Vermeidbar – aber nur, wenn die Alternative tatsächlich in greifbarer Nähe liegt.3
Bei der industriellen Infrastruktur (Steuerungen, die Pumpen, Ventile und Durchflussmengen an unbemannten Standorten regeln) gehen die Folgen über einen bloßen Datenverlust hinaus. LautDragos1 führten OT-Ransomware-Vorfälle im Jahr 2024 bei 75 % der betroffenen Industrieunternehmen zu teilweisen Betriebsausfällen. Wenn eine Steuerung offline geht oder unautorisierte Befehle ausführt, hat dies physische Auswirkungen. Pumpen stehen still. Ventile versagen. Die Menschen bemerken es.
Die Lösung ist ganz einfach: Die Geräte müssen vollständig aus dem öffentlichen Internet entfernt werden. Das bedeutet nicht, auf den Fernzugriff zu verzichten. Es bedeutet vielmehr, den Fernzugriff über ein privates, verschlüsseltes Netzwerk zu sichern, anstatt eingehende Ports dem offenen Internet auszusetzen.
Was ein privates Netzwerk tatsächlich schützt
Die Verlagerung von Geräten in ein privates Netzwerk ist nicht nur ein Punkt auf einer Checkliste. Sie verändert das grundlegende Risikoprofil einer Remote-Bereitstellung. Hier erfahren Sie, wovor diese Umstellung tatsächlich schützt.
Beseitigt Sicherheitsrisiken durch eingehenden Datenverkehr aus dem Internet
Ohne eine öffentliche statische IP-Adresse gibt es für einen Scanner nichts zu finden. Opportunistisches Scannen (der häufigste erste Zugriffsvektor in OT-Umgebungen) hängt davon ab, dass exponierte Dienste gefunden werden, die abgefragt werden können. Beseitigt man die Einfallstelle für eingehenden Datenverkehr, beseitigt man den Einstiegspunkt vollständig. Laut Nozomi Networks sind mehr als die Hälfte der Unternehmen mit OT-Umgebungen nach wie vor unsicher mit dem Internet verbunden. Die Beseitigung dieser Einfallstelle ist nach wie vor ein Unterscheidungsmerkmal und nicht der Branchenstandard.4
Hält den Betriebsdatenverkehr innerhalb einer vertrauenswürdigen Grenze
SCADA-Befehle, Sensorwerte, Firmware-Updates und Konfigurationsänderungen sollten niemals ungeschützt über öffentliche Netzwerke übertragen werden. In einem privaten Netzwerk bleibt dieser Datenverkehr innerhalb einer definierten, kontrollierten Grenze. Verschlüsselte Tunnel schützen Betriebsdaten sogar auf der zugrunde liegenden Transportschicht ( Mobilfunk ) oder der kabelgebundenen Transportschicht. Diese Schicht ist wichtiger, als die meisten Teams annehmen: Laut Bedrohungsdaten für den Zeitraum 2025–2026 übertragen derzeit über 60 % der Geräte mit „ IoT “ Daten unverschlüsselt. Wenn Geräte ihren eigenen Datenverkehr nicht schützen können, muss das Netzwerk dies übernehmen.5
Ermöglicht eine mehrstufige Zugriffskontrolle
In einem privaten Netzwerk wird der Zugriff bereits auf Netzwerkebene gesteuert, noch bevor sich ein Benutzer überhaupt am Gerät selbst authentifiziert. Nur autorisierte Benutzer können die Geräte überhaupt erreichen. Dies ist ein Modell, das sich wesentlich von der alleinigen Verwendung von Gerätezugangsdaten unterscheidet. Sowohl NIST SP 800-82 Rev. 3 als auch IEC 62443 verlangen für den Fernzugriff auf OT-Systeme den Grundsatz der geringsten Berechtigungen sowie eine starke Authentifizierung.⁶ Diese Kontrollen lassen sich nicht auf einem Gerät durchsetzen, auf das bereits jeder über das Internet zugreifen kann. Ein privates Netzwerk bietet die erste Schutzebene, während Kontrollen auf Geräteebene eine weitere Ebene hinzufügen, indem sie regeln, was autorisierte Nutzer nach der Verbindung tun dürfen.
Digi Axess unterstützt pro Benutzer entweder die Multi-Faktor-Authentifizierung (MFA) oder Single Sign-On (SSO), jedoch nicht beides gleichzeitig. Jeder Benutzer wird nach einem der beiden Modelle eingerichtet. Die rollenbasierte Zugriffskontrolle und die Begrenzung auf bestimmte Gerätegruppen gelten für beide Authentifizierungswege, sodass der Zugriff stets durch die definierte Rolle des Benutzers und die Gerätegruppen, auf die er Zugriff hat, begrenzt ist.
Eindämmung der Ausbreitung eines Vorfalls
Selbst in gut gesicherten Umgebungen kommt es zu Vorfällen. Die eigentliche Frage ist, wie weit sich ein Vorfall ausbreiten kann, und das hängt stark davon ab, wie das private Netzwerk selbst aufgebaut ist. Ein ordnungsgemäß segmentiertes Netzwerk kann das Ausmaß eines Sicherheitsvorfalls begrenzen, sodass ein Problem an einem entfernten Standort nicht automatisch einen lateralen Zugriffspfad zu anderen Standorten oder zu den IT-Systemen des Unternehmens eröffnet. Laut der NCC Group entfielen in den zwölf Monaten bis März 2026 29,6 % aller Ransomware-Aktivitäten auf den Industriesektor.⁷ Segmentierung allein verhindert keine Vorfälle. Wie sie gestaltet ist, entscheidet darüber, ob aus einem Standort zehn werden.
Das Argument gegen den Fernzugriff (und die richtige Antwort)
Hier ist der Einwand, den wir am häufigsten von Unternehmen hören, die private Netzwerke evaluieren: „Wir müssen aus der Ferne auf diese Geräte zugreifen können. Wenn sie nicht mit dem Internet verbunden sind, wie sollen wir sie dann verwalten?“
Das ist die richtige Frage. Die falsche Antwort ist eine öffentliche statische IP-Adresse mit offenen Eingangsports. Die richtige Antwort ist ein speziell dafür eingerichtetes VPN, das Ihnen den gesamten betrieblichen Zugriff gewährt, den Sie benötigen, ohne dass ein Gerät unaufgefordertem eingehendem Datenverkehr ausgesetzt wird.
Digi Axess VPN wurde speziell für verteilte industrielle Einsatzszenarien entwickelt. Geräte bauen eine ausgehende Verbindung über Mobilfunk in einem verschlüsselten privaten Netzwerktunnel auf. Es wird zu keinem Zeitpunkt ein eingehender Port geöffnet. Es ist keine öffentlich routbare Adresse erforderlich. Autorisierte Benutzer greifen über die Plattform auf die Geräte zu, nicht über eine Adresse mit Internetanbindung. Der Fernzugriff erfolgt über den privaten Tunnel, nicht außerhalb davon.8,9
Was das Digi Axess VPN ermöglicht
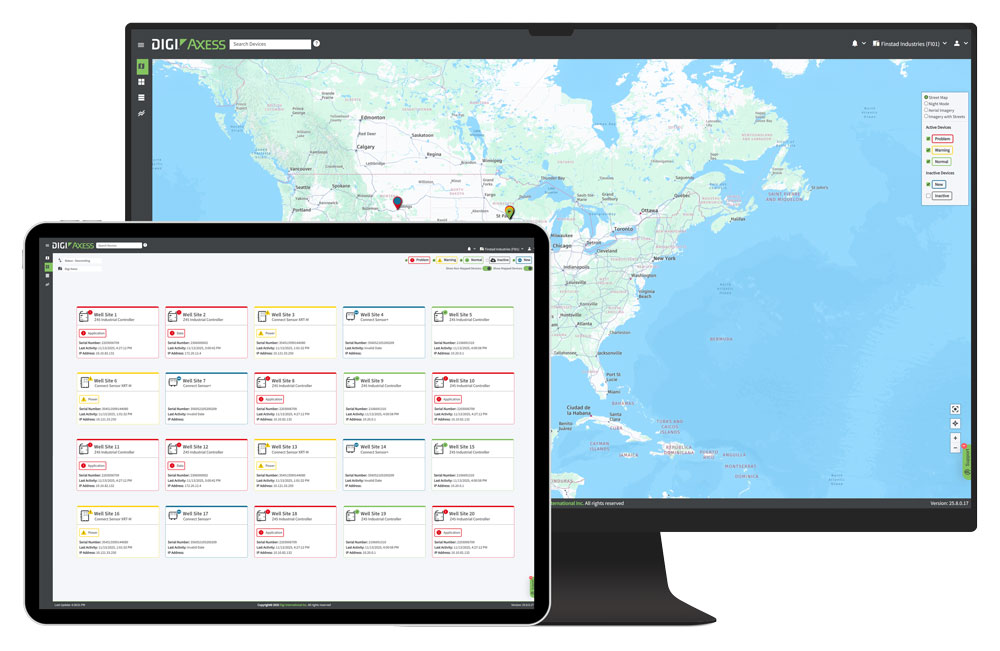 Die Umstellung auf ein privates Netzwerkmodell mit Digi Axess VPN schränkt die Möglichkeiten Ihres Teams nicht ein. Sie erweitert sie vielmehr, ohne dass der Aufwand für die Verwaltung öffentlicher statischer IP-Adressen in einem verteilten Netzwerk entsteht.
Vollständige Fernüberwachung ohne öffentliche Sichtbarkeit
Digi Axess VPN bietet eine zentralisierte Überwachung für verteilte industrielle Installationen: Warnmeldungen bei Schwellenwertüberschreitungen, flottenweite Vergleiche und Betriebsübersichten – alles über die Plattform zugänglich. Es ist kein direkter, mit dem Internet verbundener eingehender Datenpfad zu einem Gerät erforderlich. Ihr Team erhält die benötigte Transparenz. Die Geräte bleiben vollständig vom öffentlichen Internet abgeschottet.10
Sicherer direkter Gerätezugriff über eine VPN-Verbindung
VPN Link ermöglicht autorisierten Betreibern den direkten Zugriff über die Web-Benutzeroberfläche auf angeschlossene Geräte innerhalb der Digi Axess-Plattform – ohne separate VPN-Client-Software, ohne öffentliche statische IP-Adresse und ohne Portweiterleitung. Der Zugriff wird authentifiziert, protokolliert und durch rollenbasierte Berechtigungen eingeschränkt. Wenn ein Techniker auf einen Controller an einem entfernten, unbemannten Standort zugreifen muss, gelangt er über den privaten Tunnel dorthin. Es entsteht keine dauerhafte Einwärtsverbundsgefährdung.10
Netzwerkausfallsicherheit auf Carrier-Ebene
An abgelegenen Standorten, an denen der Einsatz eines Technikers stundenlange Anfahrtszeiten und erhebliche Kosten mit sich bringt, ist die Ausfallsicherheit des Netzwerks von entscheidender Bedeutung. Der Digi Mobile Private Network (MPN)-Dienst bietet Failover-Funktionen für jeden Netzbetreiber und trägt so dazu bei, die Konnektivität auch bei Störungen aufrechtzuerhalten, ohne dass ein Eingreifen des Betreibers erforderlich ist. Diese Ausfallsicherheit wirkt auf Netzbetreiber- und Netzwerkebene. Der private Tunnel selbst bleibt dabei durchgehend für den Zugriff von außen geschlossen.11
Zentralisierte SIM- und Anlagenverwaltung
Mit dem Plattform-Update von Digi Axess im Juni 2026 wurde für Kunden mit Digi-Datentarifen eine zentralisierte SIM-Verwaltung (ICCID, IMEI, IP-Adresse und SIM-Details auf Kontoebene) direkt in die Plattform integriert. Der Bestand wird automatisch aktualisiert, sobald Geräte eine Verbindung herstellen oder trennen. Wenn Sie Dutzende oder Hunderte von Remote-Standorten verwalten, ersetzt dies die manuelle Nachverfolgung in Tabellenkalkulationen durch automatisierte Transparenz und ermöglicht es, Geräte, die offline sind oder sich unerwartet verhalten, schneller zu identifizieren.10
Einige dieser Funktionen werden durch die durchgängige Eigenverantwortung für Hardware, das „ Mobilfunk “-SIM, das private Netzwerk und die Cloud-Infrastruktur ermöglicht. Das ist eine Gesamtlösung, die sich durch kein Flickwerk aus Tools von Drittanbietern nachbilden lässt.
Compliance: Warum die Entscheidung zur Architektur gerade jetzt von Bedeutung ist
Die Entscheidung über die Architektur ist nicht nur operativer Natur. Sie steht in direktem Zusammenhang mit den Compliance-Anforderungen, deren Einhaltung von Industrieteams zunehmend erwartet wird und die von den Aufsichtsbehörden immer genauer unter die Lupe genommen werden.
Die Norm IEC 62443, der internationale Standard für Cybersicherheit in industriellen Automatisierungs- und Steuerungssystemen, sieht eine Netzwerksegmentierung anhand eines Zonen- und Kanalmodells, verschlüsselte Kommunikation sowie eine rollenbasierte Zugriffskontrolle für Fernzugriffe vor. NIST SP 800-82 Rev. 3, der Leitfaden der US-Bundesbehörden zur OT-Sicherheit, knüpft ausdrücklich an die IEC 62443 an und schreibt den Zugriff mit geringstmöglichen Berechtigungen sowie eine starke Authentifizierung für den Fernzugriff auf OT-Systeme vor. Beide Rahmenwerke verweisen auf dieselbe architektonische Realität: OT-Umgebungen, die nicht von externen Netzwerken segmentiert sind, weisen ein grundsätzlich höheres Risikoprofil auf. Das ist keine Meinung. Es ist die Position des Rahmenwerks.6
Digi Axess VPN unterstützt die architektonischen Kontrollmaßnahmen, auf die diese Rahmenwerke abzielen: verschlüsselte Kommunikation, eine Tunnelarchitektur ausschließlich für ausgehende Daten und kontrollierten Fernzugriff. Es bescheinigt oder garantiert jedoch nicht die Compliance Ihrer Organisation; dafür ist Ihr Team verantwortlich. Bei Bereitstellungen, die eine dedizierte Netzwerksegmentierung erfordern, um die Anforderungen an Zonen und Leitwege zu erfüllen, kann Digi diese Konfiguration unterstützen. Wenden Sie sich an Ihren Digi-Ansprechpartner, um die Bereitstellungsoptionen zu besprechen.8
Das EU-Gesetz zur Cyber-Resilienz (Verordnung (EU) 2024/2847) führt eine verbindliche regulatorische Ebene ein. Ab dem 11. September 2026 müssen Hersteller von vernetzten Produkten, die auf EU-Märkten verkauft werden, aktiv ausgenutzte Schwachstellen innerhalb von 24 Stunden an die ENISA melden. Die vollständigen Konformitätsanforderungen, einschließlich „Security by Design“ und eines dokumentierten Schwachstellenmanagements, gelten ab dem 11. Dezember 2027. Für industrielle Betreiber, die OT-Geräte auf den EU-Märkten verwalten, ist eine private Netzwerkarchitektur mit kontrolliertem Fernzugriff von unmittelbarer Bedeutung für die Erfüllung dieser Verpflichtungen.12,13
Unternehmen, die bereits auf ein privates Netzwerkmodell umgestellt haben (mit verschlüsselten Tunneln, rollenbasiertem Fernzugriff und zentraler Anlagenverwaltung), sind in der Regel besser aufgestellt, wenn es um Bewertungen geht. Eine einzige architektonische Entscheidung erfüllt gleich mehrere Anforderungen des Rahmenwerks, anstatt dass im Nachhinein eine punktuelle Umsetzung der Kontrollmaßnahmen erforderlich ist.
Erste Schritte mit Digi Axess VPN
Digi Axess VPN funktioniert mit Ihrer vorhandenen Hardware. Es ist keine umfassende Umstellung der Infrastruktur erforderlich, um Ihre Geräte aus dem öffentlichen Internet auszulagern. Sie benötigen lediglich einen verschlüsselten „ Mobilfunk “-Tunnel, der ausschließlich ausgehende Daten zulässt, eine Plattform zur Verwaltung sowie eine Firewall, die geschlossen bleibt.
Jeder Tag, an dem ein Remote-OT-Gerät über eine öffentliche statische IP-Adresse mit offenen Eingangsports erreichbar ist, ist ein Tag, an dem es auf der Scan-Liste steht.1,2 Um mehr zu erfahren oder eine Demo anzufordern, besuchen Sie die Digi Axess-Seite oder wenden Sie sich an Digi unter digi.com/contactus.
Häufig gestellte Fragen zu privaten Netzwerken und VPN
Was ist Digi Axess VPN?
Digi Axess VPN ist ein Dienst für private virtuelle Netzwerke von Digi International, der speziell für dezentrale industrielle Anwendungen konzipiert wurde. Er ermöglicht es Remote-Geräten, über verschlüsselte „ Mobilfunk “-Tunnel zu kommunizieren, die ausschließlich ausgehende Datenübertragungen zulassen, ohne dass öffentliche statische IP-Adressen erforderlich sind. Dadurch wird die Gefahr von eingehenden Angriffen über das Internet vermieden, die OT-Systeme zu einem Angriffsziel machen.
Warum sollten IIoT-Geräte in einem privaten Netzwerk statt im öffentlichen Internet betrieben werden?
Geräte mit öffentlichen statischen IP-Adressen, die eingehende Verbindungen akzeptieren, werden kontinuierlich von automatisierten Tools auf offene Ports und bekannte Schwachstellen überprüft. Die Zahl der bekannt gewordenen ICS-Schwachstellen hat sich im Jahr 2025 fast verdoppelt, und die Ransomware-Angriffe auf OT-Systeme stiegen im Vergleich zum Vorjahr um 49 % an.1 Ein privates Netzwerk beseitigt die Gefährdung durch eingehende Verbindungen aus dem Internet vollständig und stellt damit die wirksamste einzelne architektonische Kontrollmaßnahme dar, die Betreibern industrieller Anlagen zur Verfügung steht.
Benötigt Digi Axess VPN eine öffentliche statische IP-Adresse?
Nein. Mit Digi Axess VPN sind öffentliche statische IP-Adressen nicht mehr erforderlich. Die Geräte bauen eine ausgehende Verbindung über Mobilfunk in einem verschlüsselten privaten Netzwerktunnel auf. Es wird zu keinem Zeitpunkt ein eingehender Port geöffnet, wodurch dieser Schwachpunkt vollständig aus der Angriffsfläche entfernt wird.8,9
Können Betreiber auch dann noch per Fernzugriff auf Geräte zugreifen, wenn diese sich in einem privaten Netzwerk befinden?
Ja, sofern sie eine Lösung wie Digi Axess nutzen. Digi Axess VPN Link gewährt autorisierten Betreibern direkt über die Digi Axess-Plattform Zugriff auf die Web-Benutzeroberfläche der angeschlossenen Geräte; ein separater VPN-Client ist nicht erforderlich. Der gesamte Zugriff ist authentifiziert, rollenbasiert und wird protokolliert. Der Fernzugriff bleibt vollständig erhalten; er erfolgt über einen privaten, verschlüsselten Tunnel und nicht über eine zum Internet hin gerichtete eingehende Verbindung.10
Inwiefern unterstützt Digi Axess VPN die Einhaltung der Normen IEC 62443 und NIST SP 800-82?
Digi Axess VPN unterstützt die architektonischen Kontrollmechanismen, die diese Rahmenwerke erfordern: verschlüsselte Kommunikation, eine ausschließlich ausgehende Tunnelarchitektur, die eingehende Zugriffe aus dem Internet verhindert, sowie kontrollierten Fernzugriff mit rollenbasierten Berechtigungen. Es unterstützt die Architektur, auf die IEC 62443 und NIST SP 800-82 Rev. 3 Bezug nehmen; Ihr Unternehmen ist selbst für die Einhaltung der Vorschriften verantwortlich. Bei Bereitstellungen, die eine dedizierte Netzwerksegmentierung erfordern, um die Anforderungen an Zonen und Leitwege zu erfüllen, wenden Sie sich bitte an Ihren Digi-Ansprechpartner, um die Bereitstellungsoptionen zu besprechen.6
Welche Authentifizierungsoptionen unterstützt Digi Axess?
Digi Axess unterstützt pro Benutzer entweder die Multi-Faktor-Authentifizierung (MFA) oder Single Sign-On (SSO), jedoch nicht beides gleichzeitig. Jeder Benutzer wird nach einem der beiden Modelle eingerichtet. Die rollenbasierte Zugriffskontrolle und die Gerätegruppeneinteilung gelten für beide Authentifizierungswege.8
Welche Branchen unterstützt Digi Axess VPN?
Digi Axess VPN wurde für alle Teams entwickelt, die verteilte industrielle Geräte an abgelegenen oder unbemannten Standorten verwalten: Wasser- und Abwasserwirtschaft, Öl- und Gasindustrie, industrielle Automatisierung, Fertigung, Umweltüberwachung und intelligente Infrastruktur. Jede Umgebung, in der die räumliche Entfernung in der Vergangenheit als Ersatz für Netzwerksicherheit angesehen wurde, ist dafür prädestiniert.8
Was ist ein privates Netzwerk in der Industrie IoT?
Ein privates Netzwerk beschränkt die Konnektivität auf autorisierte Geräte, Benutzer und Systeme, sodass die Geräte vom öffentlichen Internet aus nicht direkt erreichbar sind. In von Netzbetreibern bereitgestellten industriellen Einsatzumgebungen verbinden sich die Geräte über einen segmentierten „ Mobilfunk “-Pfad ohne öffentliche IP-Adressen oder nach außen exponierte eingehende Ports. Der Zugriff wird über festgelegte Gateways und Sicherheitsrichtlinien gesteuert.
Was ist der Unterschied zwischen einem privaten Netzwerk und einem VPN?
Ein privates Netzwerk schränkt ein, wer und was eine Verbindung herstellen darf. Ein VPN sorgt für eine verschlüsselte Verbindung zwischen autorisierten Endpunkten, auch über gemeinsam genutzte Infrastrukturen wie das Internet. In der Industrie werden diese beiden Lösungen häufig kombiniert: Das private Netzwerk verhindert den direkten öffentlichen Zugriff auf Geräte, während ein VPN einen sicheren Fernzugriff ermöglicht.
Ist die private „ Mobilfunk “-Verbindung eines Netzbetreibers dasselbe wie ein VPN?
Nein. Private Netz Mobilfunk -Verbindungen von Netzbetreibern, wie beispielsweise ein privater APN, nutzen Netzwerksegmentierung und kontrolliertes Routing, um den Datenverkehr von Geräten vom allgemeinen Internetzugang zu trennen. Ein VPN sorgt zusätzlich für eine Verschlüsselung zwischen seinen Endpunkten. Zusammen bieten sie einen sich ergänzenden Schutz durch Netzwerkisolierung und verschlüsselte Verbindungen.
Warum benötigen IIoT-Geräte einen industriellen Fernzugriff statt eines VPNs für Privatanwender?
VPNs für Privatanwender leiten den Internetverkehr der Nutzer in erster Linie aus Datenschutzgründen über die Server eines Anbieters. Industrielle Fernzugriffslösungen ermöglichen einen kontrollierten Zugriff auf Betriebsgeräte und unterstützen die Verwaltung unbeaufsichtigter Geräteflotten.
Industrielle Einsatzszenarien erfordern Funktionen wie rollenbasierten Zugriff für Techniker, zentralisierte Gerätegruppierung, Protokollierung von Prüfvorgängen und bei Bedarf von außen initiierte Gerätetunnel. Die genauen Anforderungen hängen von der Netzwerkarchitektur und den betrieblichen Erfordernissen ab.
Ist ein privates Netzwerk teurer als eine Konfiguration mit öffentlichen IP-Adressen für industrielle Geräte?
Nicht unbedingt. Für öffentliche statische IP-Adressen fallen möglicherweise laufende Gebühren des Netzbetreibers an, während private Konnektivitätsdienste mit eigenen Abonnement- und Verwaltungskosten verbunden sind. Der Vergleich sollte nicht nur die Konnektivitätskosten berücksichtigen, sondern auch die Kosten für Einrichtung, Verwaltung, Sicherheitsmaßnahmen und mögliche Ausfallzeiten. Je nach Einsatzszenario können die Kosten für Ausfallzeiten, Reaktion und Behebung im Falle eines einzelnen Vorfalls die Differenz bei den Konnektivitätskosten überwiegen.
Digi Axess VPN kombiniert „ Mobilfunk “-Konnektivität und privaten Fernzugriff, um die Bereitstellung und die laufende Verwaltung zu vereinfachen. Die tatsächlichen Einsparungen hängen vom Serviceplan, der Flottengröße und der vorhandenen Infrastruktur ab.
Machen private Netzwerke Sicherheitsmaßnahmen auf Geräteebene überflüssig?
Nein. Ein ordnungsgemäß konfiguriertes privates Netzwerk verhindert den direkten eingehenden Internetzugriff auf Geräte, doch kompromittierte Konten oder verbundene Systeme können dennoch Angriffswege schaffen. Authentifizierung, Verwaltung von Anmeldedaten, Patching und der Zugang nach dem Prinzip der geringsten Berechtigungen sind nach wie vor unerlässlich. Private Netzwerke begrenzen das Risiko; Kontrollen auf Geräteebene tragen dazu bei, unbefugten Zugriff zu verhindern und den Schaden zu begrenzen, falls es doch zu einer Kompromittierung kommt.
Ressourcen
1 Dragos, „OT-Cybersicherheit – Jahresrückblick 2024/2025“, Zusammenfassung von Industrial Cyber: industrialcyber.co
2 Palo Alto Networks, „Intelligence-Driven Active Defense Report 2026“, via Help Net Security: helpnetsecurity.com
3 Dark Reading / Darktrace, „Industrielle Steuerungen sind anfällig, da sich Konflikte in den Cyberspace verlagern“ (April 2026): darkreading.com
4 Daten von Nozomi Networks zu OT-Sicherheitslücken, laut einem Bericht von Industrial Cyber / Canadian Cybersecurity Network: industrialcyber.co
5 Cybelangel / ZeroThreat, „IoT -Cybersicherheit: Statistiken zum unverschlüsselten Datenverkehr 2026“: cybelangel.com
6 ShieldWorkz, „Einsatz des IEC 62443-Rahmenwerks zur Einhaltung von NIST SP 800-82: Ein Leitfaden für CISO“ (Februar 2026): shieldworkz.com
7 NCC Group, „Ransomware-Angriffe auf den Industriesektor 2025–2026“, Automation.com (Mai 2026): automation.com
8 Digi International, Produktseite zu Digi Axess VPN: digi.com
9 Control Global, „Digi bringt mobile App und VPN für die Infrastruktur auf den Markt“: controlglobal.com
10 Digi International, „Digi erweitert die Digi Axess-Plattform um nativen Fernzugriff, SIM-Management und fortschrittliche Analysen zur „ IoT “, BusinessWire (11. Juni 2026): businesswire.com
11 Digi International, Datenblatt zu Digi Axess VPN: digi.com
12 BrightDefense, „EU-Gesetz zur Cyber-Resilienz – Berichtsfrist September 2026“ (Mai 2026): brightdefense.com
13 Cloudsmith, „Das EU-Gesetz zur Cyber-Resilienz: Was Entwicklerteams tun müssen, um die Vorschriften einzuhalten“ (Juni 2026): cloudsmith.com